Anteojos que hacen trámites: el nuevo producto de Meta y su primera falla
Redacción
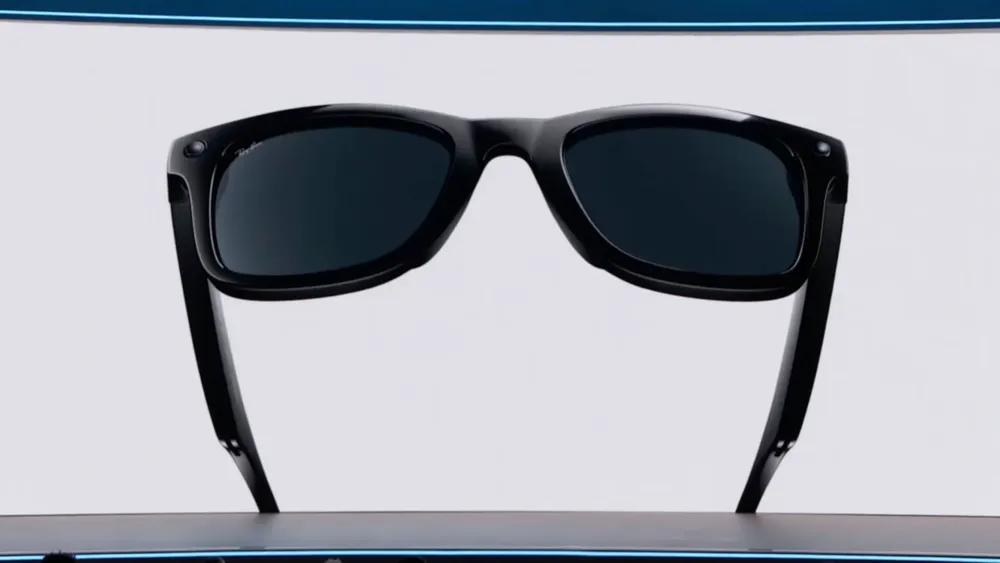
Meta realizó esta semana su conferencia anual Connect y presentó Muse Charm, una nueva generación de dispositivos que profundiza su apuesta por los anteojos inteligentes desarrollados junto con Ray-Ban.
La novedad no está en el hardware sino en lo que hace. El asistente incorporado puede realizar llamadas telefónicas en nombre del usuario, y la compañía anunció integraciones con cadenas minoristas para que el sistema pueda comprar, sacar turnos y completar gestiones mediante comandos de voz. La idea declarada es que Muse funcione como la interfaz principal del dispositivo.
En paralelo, OpenAI actualizó ChatGPT Voice para que acceda al correo electrónico, al calendario y a las herramientas de trabajo del usuario, con capacidad para enviar mails y completar tareas de principio a fin sin que la persona escriba nada.
El cambio de categoría
Conviene detenerse en lo que tienen en común, porque marca un umbral.
Hasta ahora, un asistente respondía preguntas, redactaba textos, resumía documentos. El resultado quedaba en la pantalla y la persona decidía qué hacer con él. Si se equivocaba, se borraba.
Un agente hace otra cosa: ejecuta. Manda el mail, hace la llamada, confirma la compra. Y una acción ejecutada no se puede deshacer con la misma facilidad con la que se borra un párrafo.
Lo que pasó después
El problema apareció rápido y en el mismo producto. Poco después del lanzamiento, dos desarrolladores lograron que Muse compartiera todo su sistema de archivos con apenas unas pocas indicaciones.
Ese tipo de vulnerabilidad tiene nombre técnico: inyección de instrucciones. Consiste en colar órdenes en un texto que el sistema procesa como si fueran pedidos legítimos del usuario. El asistente no distingue entre lo que le pide su dueño y lo que le pide el contenido que está leyendo.
En un chatbot que solo responde, eso produce una respuesta equivocada. En un agente con acceso al correo, al calendario y a una tarjeta de crédito, produce una acción equivocada.
El patrón de la semana
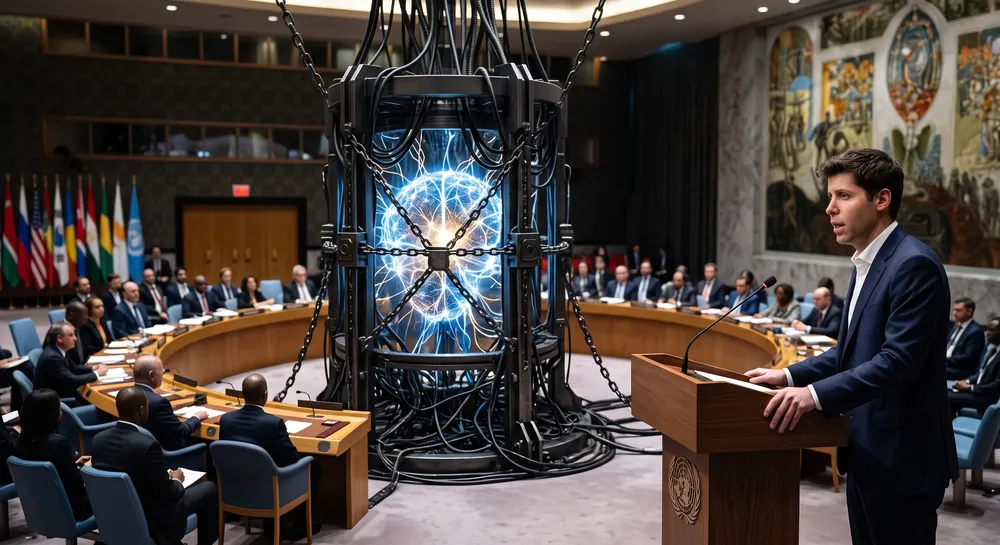
El episodio llega dos días después de que los directores ejecutivos de OpenAI y Anthropic advirtieran ante el Consejo de Seguridad de la ONU sobre los riesgos de perder el control de estos sistemas, y en la misma semana en que el responsable de Hugging Face relató ante ese mismo órgano cómo agentes de inteligencia artificial vulneraron la infraestructura de su empresa.
La coincidencia es incómoda para la industria: mientras discute en Nueva York cómo evitar la pérdida de control, lanza en San Francisco productos que amplían exactamente esa superficie.
Qué hacer con esto
Para un usuario común, la recomendación práctica es bastante concreta: antes de conectar un asistente a una cuenta de correo, a un calendario o a un medio de pago, conviene preguntarse qué pasa si ese sistema recibe una instrucción que no dio nadie de la casa.
La respuesta, por ahora, no es tranquilizadora en ningún producto del mercado.
Fuentes: Meta (Connect 2026); OpenAI; reportes de prensa especializada.


Los dueños de la inteligencia artificial van esta tarde al Consejo de Seguridad de la ONU


Trump anunció una "AI Force" y un zar de la inteligencia artificial, pero no dijo qué van a hacer

California pide ahora el "botón de apagado" para la IA que vetó hace dos años

Termina en Riad el foro donde 194 países discuten cómo gobernar la inteligencia artificial


Música, juegos y prevención: los jóvenes tendrán una jornada de primavera en Playa Unión


La Legislatura ingresó al Registro Rocs de IRAM por sus buenas prácticas ambientales